
Как стать специалистом по кибербезопасности с нуля: пошаговый план на 2026 год
Представьте: отправляете резюме на позицию junior-специалиста, а через неделю получаете три приглашения на собеседование. Фантастика? Для рынка кибербезопасности в 2026 году – вполне реальный сценарий. Пока одни IT-отделы сокращают штат, компании лихорадочно ищут людей, способных защитить их данные. И вот парадокс: вакансии есть, а закрыть их некем.
Разберем пошаговый план, как войти в ИБ с нуля – без профильного диплома, но с реальными навыками и портфолио. Поехали.
Почему кибербезопасность остается востребованной, даже когда IT «проседает»
Рынок технологий трясет. Крупные корпорации замораживают найм, стартапы урезают бюджеты, а разработчики жалуются на сотни откликов без ответа. Логично спросить: а стоит ли вообще идти в IT сейчас? Ответ кроется в цифрах.
Кибербезопасность живет по другим законам. Атаки не прекращаются во время экономических спадов – наоборот, их становится больше. Злоумышленники пользуются нестабильностью, а компании вынуждены защищаться. По данным отраслевых исследований, 80% организаций признают нехватку специалистов по ИБ. Полностью укомплектованы команды лишь у 11% работодателей. Дефицит кадров превращается в охоту за талантами.
Зарплаты растут даже у новичков. Медианные предложения для junior-позиций в ИБ конкурируют с зарплатами разработчиков среднего уровня. Компании готовы платить за людей, которые разбираются в сетях и умеют анализировать инциденты.
Ключевой нюанс: дефицит неоднороден. Работодателям нужны практические навыки, а не коллекция сертификатов. Только 14% вакансий рассчитаны на чистых новичков без опыта. Еще 47% требуют от одного до трех лет работы. Это означает: попасть в ИБ реально, но придется доказать, что вы умеете что-то делать руками. Мостик к практике – в следующих разделах.
Итак, спрос есть. Но кто именно нужен работодателям и с чего конкретно начать?
Кто такой специалист по кибербезопасности: не одна профессия, а несколько
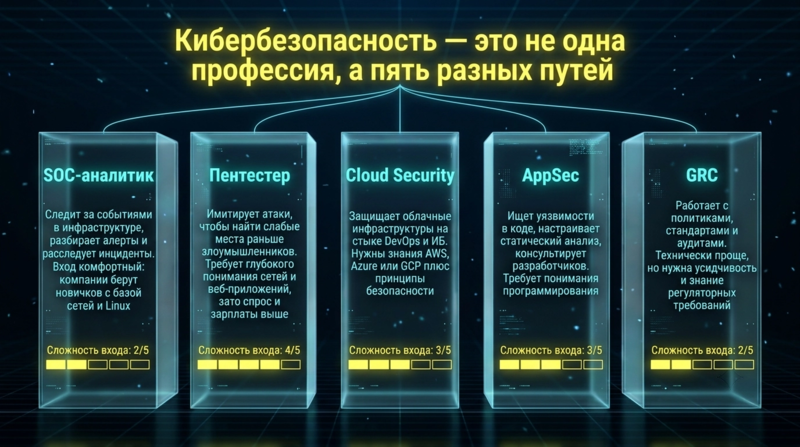
Кибербезопасность – это не «хакер из кино», который в одиночку взламывает Пентагон. Это целая экосистема ролей с разными задачами и разной сложностью входа. Выбор направления определяет, чему учиться и какие инструменты осваивать.
Blue Team (защита). Аналитики SOC следят за событиями в инфраструктуре, разбирают алерты, расследуют инциденты. Вход относительно комфортный: компании готовы брать новичков с базовыми знаниями сетей и Linux. Перспектива – рост до инженера по безопасности или тимлида SOC.
Red Team (нападение). Пентестеры и этичные хакеры имитируют атаки, чтобы найти слабые места до злоумышленников. Вход сложнее: требуется глубокое понимание сетей, веб-приложений, операционных систем. Зато спрос на красных выше, а зарплаты – конкурентнее.
Cloud Security. Защита облачных инфраструктур – направление на стыке DevOps и ИБ. Сложность средняя: нужны знания AWS, Azure или GCP плюс базовые принципы безопасности.
AppSec. Специалисты по безопасности приложений ищут уязвимости в коде, настраивают статический анализ, консультируют разработчиков. Требует понимания программирования.
GRC (аудит и комплаенс). Работа с политиками, стандартами, аудитами. Вход проще технически, но нужна усидчивость и понимание регуляторных требований.
Выбор направления не окончателен – многие меняют трек через год-два работы.
Фундамент: что учить на старте, чтобы не «плавать»
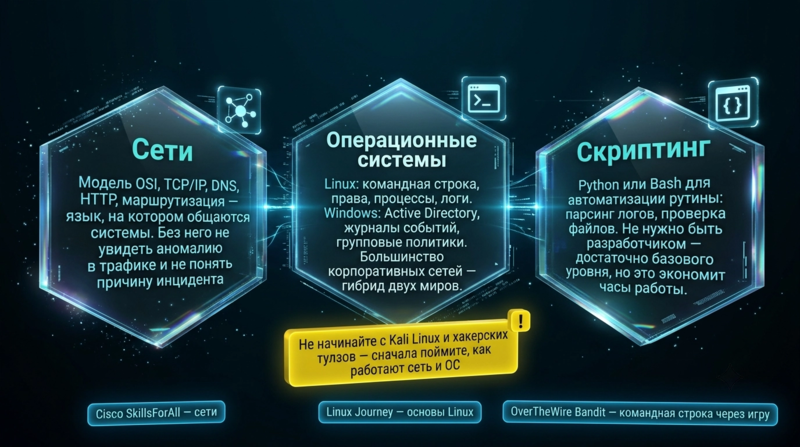
Обучение информационной безопасности с нуля начинается не с взлома паролей и не с запуска Kali Linux. Оно начинается с понимания того, как работают системы, которые вы собираетесь защищать. Без фундамента любые «хакерские» инструменты превращаются в кнопкодавство.
Сети. Модель OSI, TCP/IP, DNS, HTTP/HTTPS, маршрутизация – это язык, на котором общаются системы. Не понимая его, вы не увидите аномалию в трафике и не поймете, почему инцидент произошел. Начните с бесплатного курса Cisco SkillsForAll – там объясняют базу без воды.
Операционные системы. Linux: командная строка, права доступа, процессы, логи. Windows: Active Directory, журналы событий, групповые политики. Большинство корпоративных сетей – гибрид этих двух миров. Без знания ОС вы не сможете расследовать инцидент или настроить защиту.
Скриптинг. Python или Bash для автоматизации рутины. Не нужно быть разработчиком – достаточно базового уровня: написать скрипт для парсинга логов, автоматизировать проверку файлов. Это экономит часы работы и показывает работодателю, что вы мыслите практично.
Предупреждение: не начинайте с Kali Linux и «хакерских» тулзов. Сначала поймите, как работает сеть и ОС. Иначе рискуете превратиться в человека, который умеет нажимать кнопки, но не понимает, что происходит за кулисами.
Практика: где «трогать» безопасность руками (и почему это важнее теории)
Можно прочитать десять книг по кибербезопасности и все равно не найти работу. Работодатели хотят видеть навыки, подтвержденные практикой. Портфолио без реальных задач выглядит пустым, а сертификаты без умений – бумажками.
Где набираться опыта новичку?
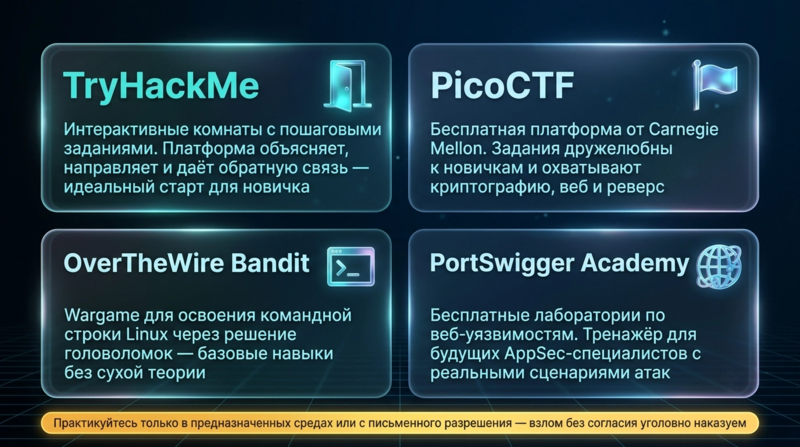
- TryHackMe – интерактивные комнаты с пошаговыми заданиями. Идеально для старта: объясняют, направляют, дают обратную связь.
- PicoCTF – бесплатная платформа от Carnegie Mellon. Задания дружелюбны к новичкам, охватывают криптографию, веб, реверс.
- OverTheWire (Bandit) – wargame для освоения командной строки Linux. Базовые навыки через решение головоломок.
- PortSwigger Web Security Academy – бесплатные лаборатории по веб-уязвимостям. Отличный тренажер для будущих AppSec-специалистов.
Что такое CTF? Capture The Flag – соревнования, где участники решают задачи по безопасности и находят «флаги». Участие в бесплатных CTF – это строчка в резюме и реальный опыт решения нетипичных задач. Многие работодатели смотрят на такие активности благосклонно.
Домашняя лаборатория собирается за вечер: VirtualBox + Kali Linux + намеренно уязвимая виртуальная машина (например, Metasploitable). В такой среде можно безопасно экспериментировать, ломать и защищать.
Легальность превыше всего: практикуйтесь только в специально предназначенных средах или с письменного разрешения владельца системы. Взлом без согласия – уголовная ответственность, а не строчка в портфолио.
Сертификаты: какие реально нужны на входе (и когда можно обойтись без них)
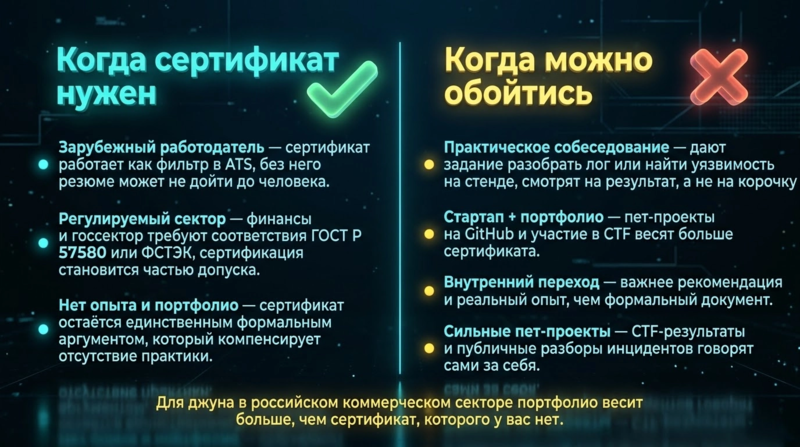
В кибербезопасности нет юридического требования иметь «корочку», как у врача или водителя. Работодатель нанимает за навыки, а сертификат – лишь один из способов их подтвердить. Более того, в некоторых случаях он вообще не нужен. Поэтому прежде чем выбирать, какой сертификат сдавать, честно ответьте на вопрос: зачем он вам? Дальше – три сценария, в которых сертификат критичен, и четыре, в которых можно обойтись без него.
Когда сертификат критичен
- Иностранный работодатель или работа с зарубежными заказчиками. Сертификат работает как фильтр в ATS: без него резюме может не дойти до человека.
- Регулируемый сектор. Финансы, госсектор – там важны требования Банка России (ГОСТ Р 57580) или ФСТЭК, и сертификация становится частью допуска к работе.
- Нет опыта и портфолио. Сертификат – единственный формальный аргумент в резюме, который хоть как-то компенсирует отсутствие практики.
Когда сертификат не нужен
- Продуктовая компания с практическим собеседованием. Дают задание: разобрать лог, найти уязвимость на стенде. Смотрят на результат, а не на корочку.
- Стартап, где смотрят портфолио. Пет-проекты на GitHub и участие в CTF весят больше, чем сертификат.
- Переход внутри компании (например, из сисадмина в ИБ). Важнее внутренняя рекомендация и реальный опыт.
- У вас уже есть сильное портфолио: CTF-результаты, публичные разборы инцидентов, законченные пет-проекты.
Международные сертификаты: что дают и чем платить за логистику
CompTIA Security+ – «золотой стандарт» для джунов на глобальном рынке, покрывает сети, риски, криптографию. Но с марта 2022 года Pearson VUE приостановил работу в России. Сдать экзамен можно только в соседних странах: Казахстан (Алматы, Астана), Армения, Грузия, ОАЭ, Турция. Ваучер оплачивается зарубежной картой – российские не принимаются. Ориентир по стоимости самого экзамена: ~$439, без учёта дороги и проживания.
ISC2 CC (Certified in Cybersecurity) – более легкая альтернатива для входа, но логистика та же: через Pearson VUE за пределами РФ. Бесплатная программа ISC2 «One Million Certified» завершилась в мае 2026 года, теперь экзамен платный.
CISSP – не подходит новичку: требует 5 лет опыта, плюс та же проблема с доступом.
Российские сертификаты: что есть и кому это нужно
ССК («Сертифицированный специалист по кибербезопасности») от УЦ «Эшелон» – первый российский экзамен, позиционируемый как отечественный аналог CISSP . Программа покрывает 8 доменов: менеджмент ИБ, законодательство, контроль доступа, сетевую безопасность, криптографию, непрерывность бизнеса, мониторинг, безопасную разработку. Есть бесплатный онлайн-курс и бесплатный онлайн-экзамен на статус «кандидата в ССК»; полноценный оффлайн-экзамен платный и требует подтверждения опыта: не менее 5 лет в ИБ, либо 4 года при профильном высшем образовании . Для новичка без опыта это скорее «ориентир на будущее», чем инструмент входа.
СДС АБИСС – система добровольной сертификации, запущенная в 2025 году. Фокус – оценка соответствия требованиям Банка России (ГОСТ Р 57580) и аудит. Стоимость экзамена: 80 000–110 000 ₽. Целевая аудитория – специалисты финансового сектора и аудиторы, а не джуны в коммерческом ИБ.
Портфолио без опыта работы: что показать работодателю
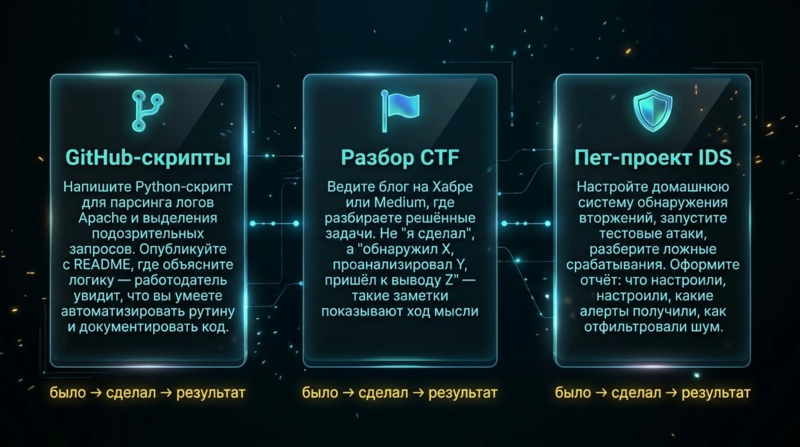
Как выглядит портфолио в кибербезе, если вы еще не работали в отрасли? Все просто: это артефакты, которые доказывают ваши навыки. GitHub, блог, оформленные отчеты – все это работает.
Пример 1: скрипты на GitHub. Напишите Python-скрипт для парсинга логов Apache и выделения подозрительных запросов. Опубликуйте с README, где объясните логику. Работодатель увидит: вы умеете автоматизировать рутину и документировать код.
Пример 2: разбор CTF-задач. Ведите блог на Хабре или Medium, где разбираете решенные задачи. Не «я сделал», а «обнаружил X, проанализировал Y, пришел к выводу Z». Такие заметки показывают ход мысли.
Пример 3: пет-проект с IDS. Настройте домашнюю систему обнаружения вторжений (Snort или Suricata), запустите тестовые атаки, разберите ложные срабатывания. Оформите отчет: что настроили, какие алерты получили, как отфильтровали шум.
В резюме описывайте проекты по схеме «было → сделал → результат». Не «делал лабораторную по Snort», а «настроил IDS, обнаружил 15 событий, из них 10 ложных – снизил шум на 60% через правила фильтрации».
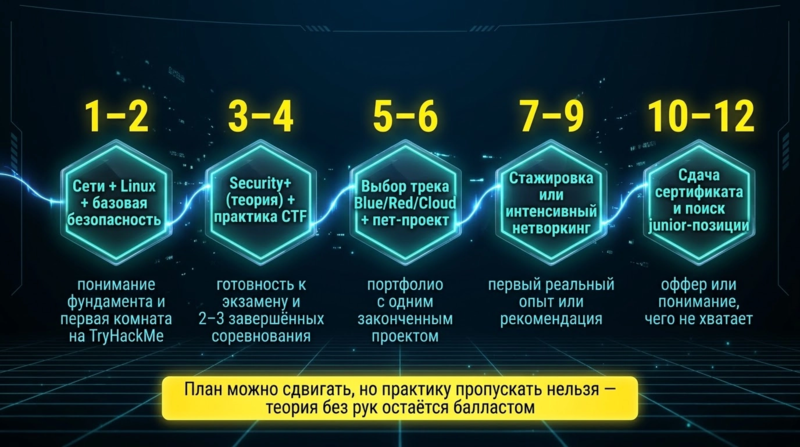
Пошаговый план на 6–12 месяцев
Свести все в дорожную карту – значит превратить хаос в план. Вот как выглядит путь от новичка до junior-специалиста.
Сколько зарабатывают специалисты по кибербезопасности в России
По данным анализа рынка за первое полугодие 2026 года, медианная зарплата в кибербезопасности составила 115,6 тыс. рублей.
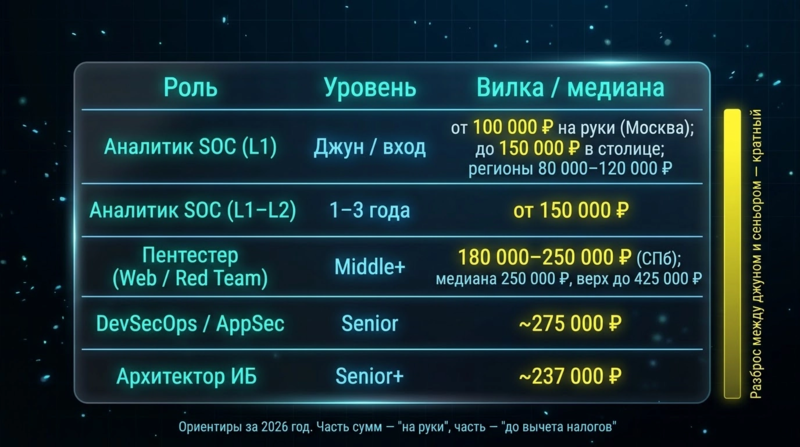
Начинающий специалист без опыта может рассчитывать на 100–150 тыс. рублей в зависимости от региона и компании. Это выше стартовых зарплат во многих других IT-направлениях – кибербезопасность остаётся «островком стабильности» при общем охлаждении рынка. Но честно предупредим: вакансий для чистых джунов мало. Мы уже говорили выше: только ~14% позиций рыка ориентированы на новичков. Вилка «от 100 тыс.» – не то, что получит каждый выпускник курсов, а то, что предлагают прошедшим фильтр по практическим навыкам.
Пентестеры – самая высокооплачиваемая группа: медиана 250 000 ₽, верхняя граница 425 000 ₽. Причина – острый дефицит узких специалистов и то, что многие вакансии вообще не публикуют зарплату, обсуждая её индивидуально. Red Team не «проще», а «дороже» на входе: требуется более глубокая техническая база – сети, эксплуатация уязвимостей, отчётность.
Ответы на частые вопросы
Можно ли стать кибербезопасником без высшего образования?
Да. Сертификаты, практика и портфолио открывают двери. Диплом помогает на некоторых позициях, но не является жестким фильтром. Многие работодатели смотрят на навыки, а не на корочку.
Нужна ли математика?
Для старта – нет. Глубоко нужна только в криптографии и отдельных направлениях research. Для SOC-аналитика или пентестера достаточно базовой логики.
Сколько времени нужно, чтобы найти первую работу?
Реалистично: 6–12 месяцев интенсивной подготовки с практикой. Без практики – дольше. Все зависит от региона, активности и готовности начинать с стажировки.
Какие soft skills важны?
Умение объяснять сложное простым языком, стрессоустойчивость, любопытство. В ИБ придется общаться с разработчиками, менеджерами и руководством – без коммуникации никуда.
Помните обещания трехлетней давности? «Шесть месяцев курсов – и вы получаете оффер н
Хотите верьте, хотите нет, но самый прибыльный и стабильный программист в России и СНГ часто пиш
Архитектор программного обеспечения – одна из самых высокооплачиваемых IT-профессий в Росс
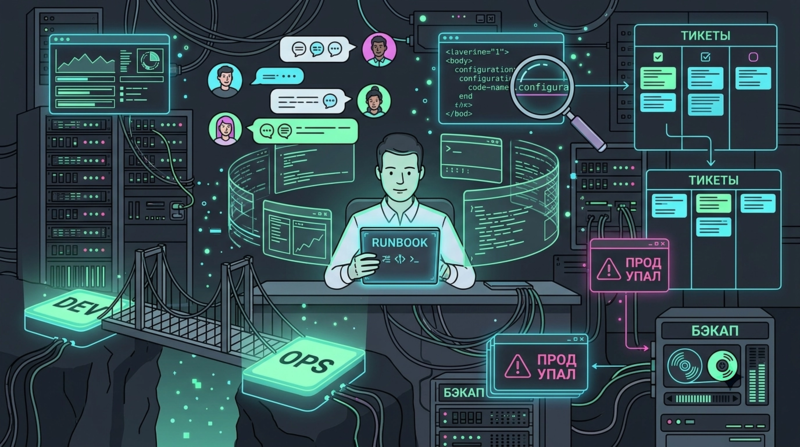
Системный инженер – это человек, который отвечает за то, чтобы серверы, сети и приложения